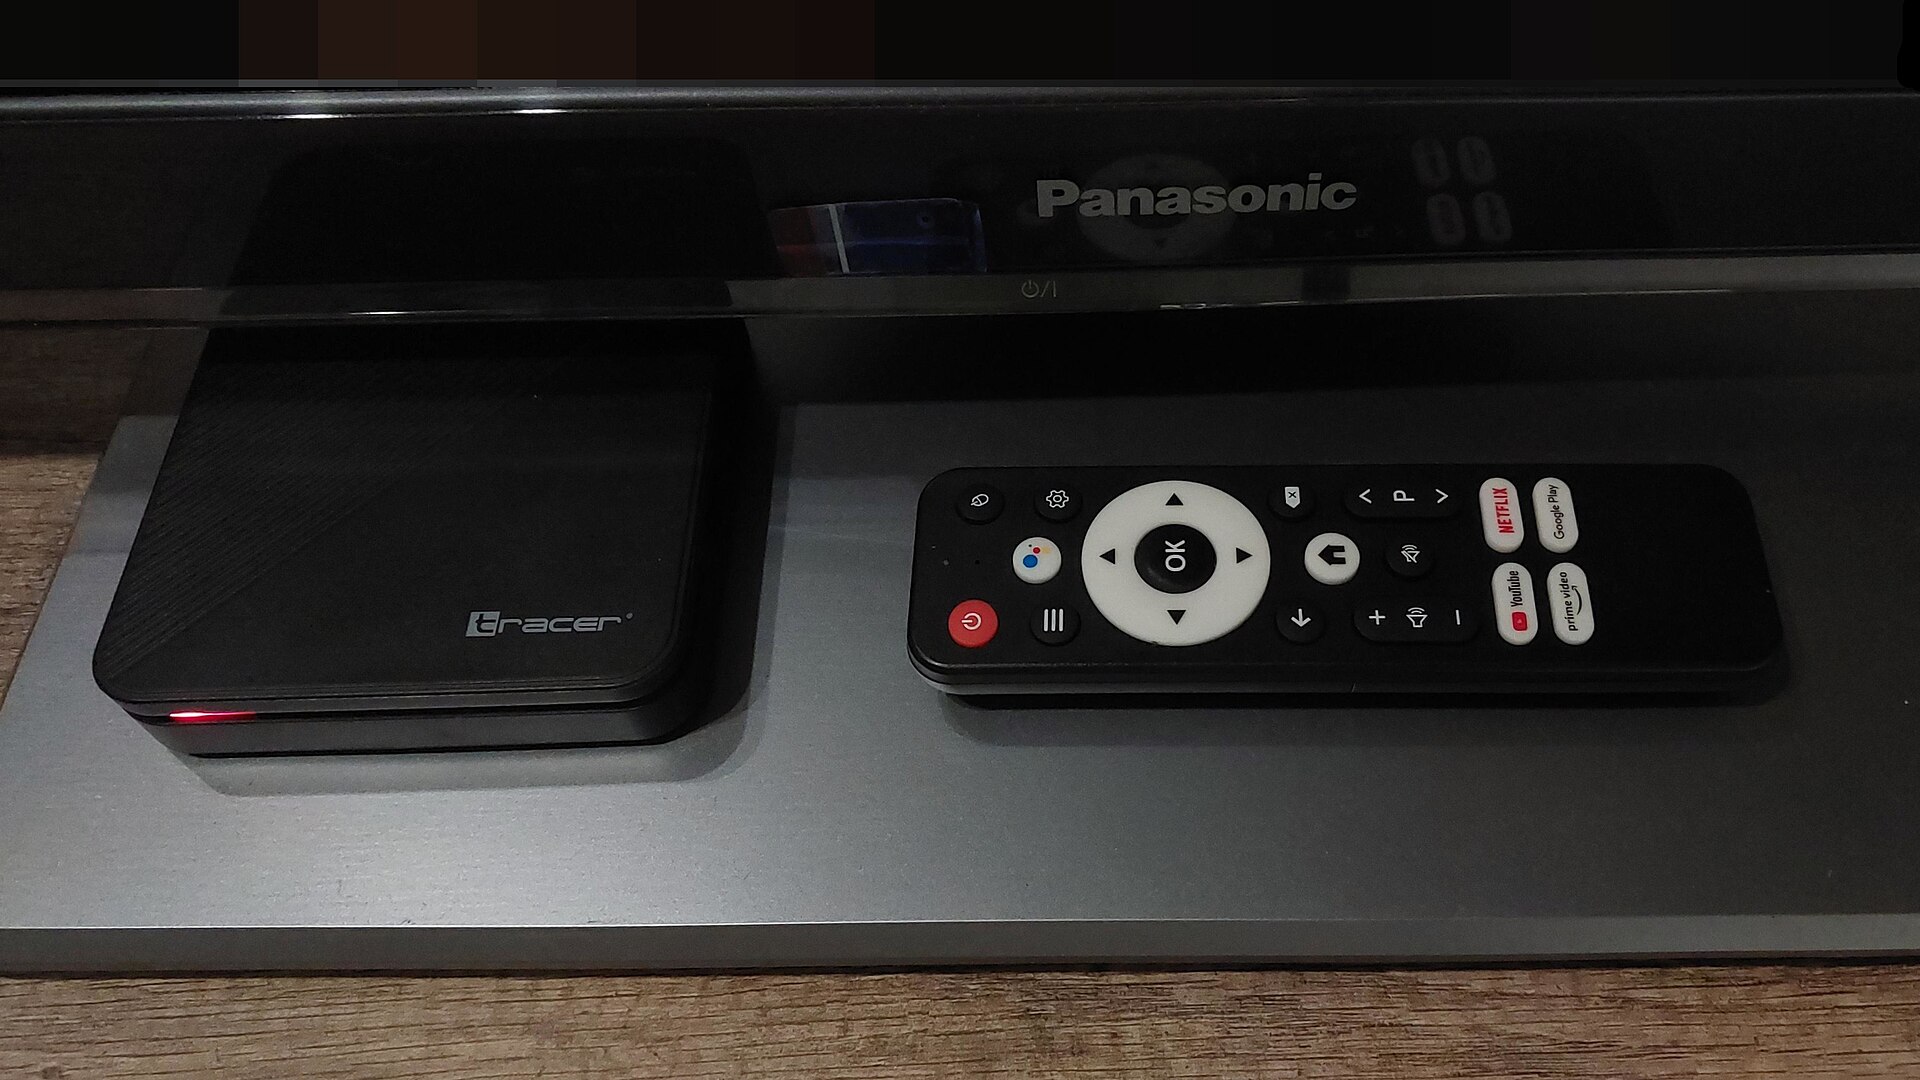
 Temsilî görsel · Fotoğraf: Oliwier Jaszczyszyn of kontrabanda.net website / Wikimedia Commons (CC BY-SA 4.0)
Siber güvenlik kuruluşu HUMAN, düşük fiyatlı Android televizyon kutularına sızan ve cihazları uzaktan kontrol edilen bir ağa (botnet) dönüştüren BADBOX yazılımının yeni bir sürümle geri döndüğünü duyurdu.
Şirketin yayımladığı rapora göre, BADBOX 3.0 adı verilen bu kötü amaçlı yazılım ağı, ele geçirdiği cihazlar üzerinden günde yaklaşık 40 milyar sahte reklam teklifi isteği üretti. Söz konusu botnet ağının, internete bağlı televizyon trafiğinde bugüne kadar kayda geçen en büyük reklam dolandırıcılığı hacmine ulaştığı ileri sürüldü.
Araştırmacılar, virüs bulaşan televizyon kutularının kullanıcıların bilgisi dışında gizli pencerelerde reklam oynattığını ve cihazların konut tipi proxy ağlarına dönüştürüldüğünü bildirdi. Bu yöntem sayesinde siber saldırganların, sahte trafiği ev kullanıcılarının meşru bağlantısı gibi göstererek güvenlik filtrelerini atlatmayı hedeflediği aktarıldı.
Raporda, zararlı yazılım altyapısının Çin merkezli bir elektronik üreticisiyle bağlantılı olduğu ve Google ile yürütülen operasyon kapsamında bazı kontrol sunucularının kapatıldığı kaydedildi. Uzmanlar tüketicilerin yalnızca sertifikalı ve güvenilir Android cihazları tercih etmesi gerektiğini vurgularken, söz konusu tespitler şimdilik tek kaynağın paylaştığı verilere dayanıyor.
Bu haber birden fazla kaynaktan derlenen olgulara dayanılarak özgün biçimde yazılmıştır. Doğrulanmamış bilgiler metin içinde böyle belirtilir.